Teamzugänge mit klaren Regeln besser schützen
Ein Teamkonto lässt sich schwer schützen, wenn niemand weiss, wer verantwortlich ist, wer noch Zugang hat und wie es wiederhergestellt wird. Mache diese Zuständigkeiten sichtbar. Sichere Alltagsroutinen brauchen technische Massnahmen und einen verständlichen Prozess.
Erstelle eine kurze Zugangsübersicht
Liste wichtige Dienste wie Geschäftsmail, Dateiablage, Kundensysteme, Websiteverwaltung und Zahlungsdienste auf. Notiere verantwortliche Person, Administration und Wiederherstellungsverfahren. Bewahre die Liste an einem freigegebenen Ort auf, aber trage keine Passwörter oder Wiederherstellungscodes darin zusammen.
Suche gemeinsame Logins, Konten ehemaliger Mitarbeitender und Dienste mit privaten E-Mail-Adressen. Priorisiere Zugänge, die andere Konten zurücksetzen oder vertrauliche Geschäftsdaten kontrollieren können.
Nutze persönliche Identitäten und einen Passwortmanager
Gib jeder Person einen eigenen Zugang, soweit der Dienst das erlaubt. Vergib passende Arbeitsrechte und prüfe Administratorrechte separat. Ist ein gemeinsames Kennwort unvermeidbar, verwende einen freigegebenen geschäftlichen Passwortmanager mit kontrollierter Freigabe statt einer Nachricht.
Nutze starke, unterschiedliche Passwörter und einen freigegebenen Passwortmanager. Eigene Zugangsdaten pro Dienst verhindern, dass ein gestohlenes Passwort automatisch weitere Konten öffnet.
Ergänze Mehrfaktor-Authentifizierung
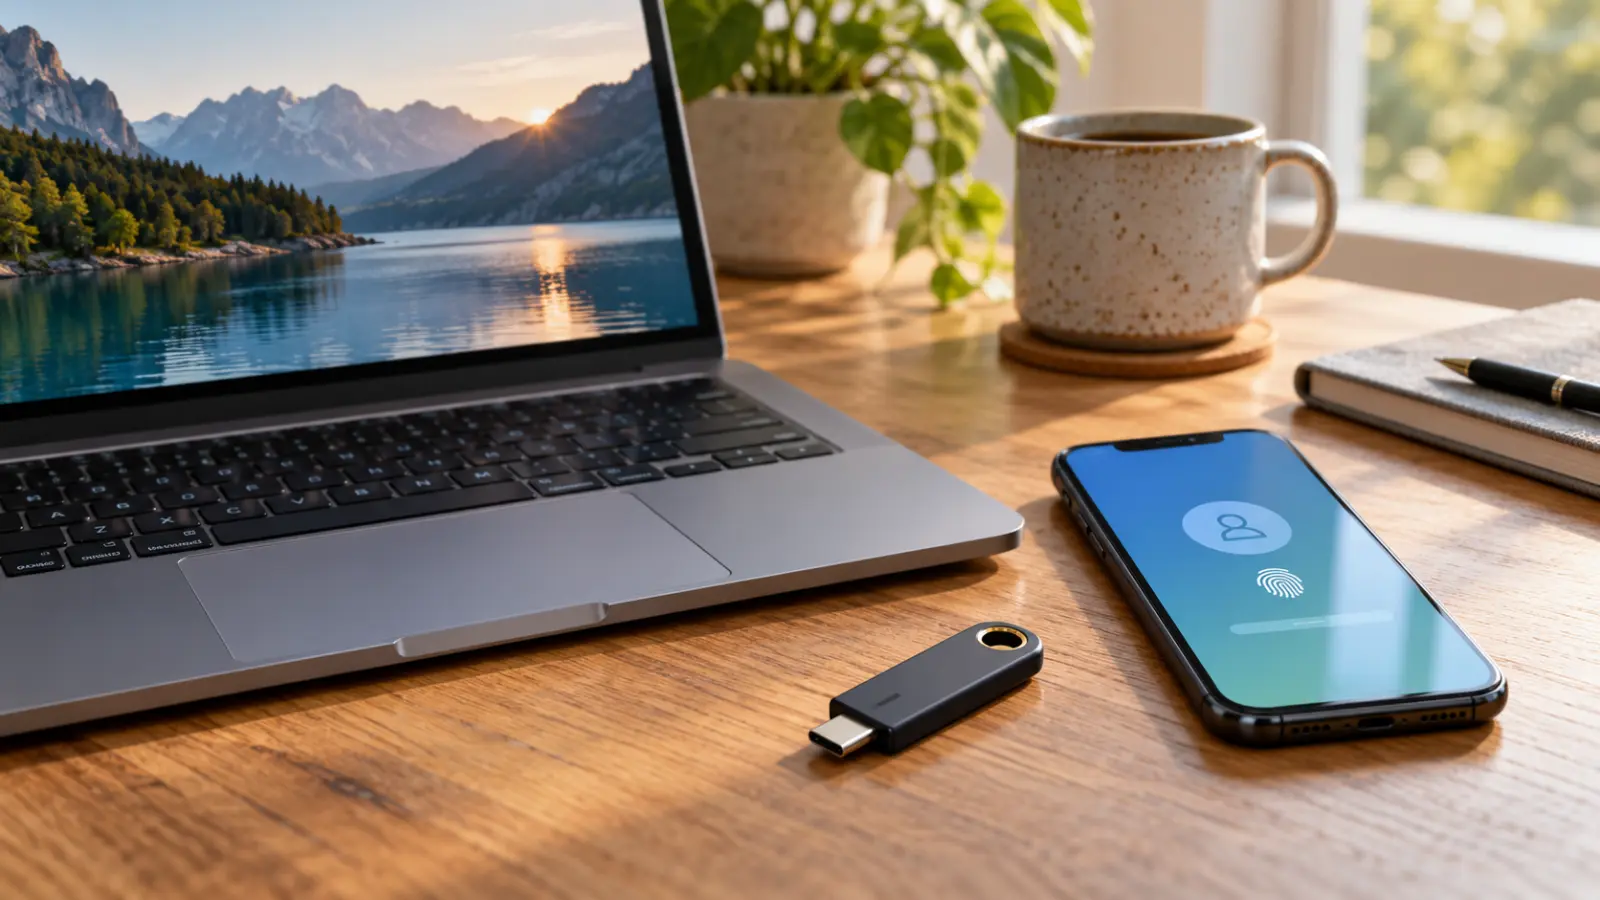
MFA verlangt neben dem Passwort einen zusätzlichen Faktor. Bevorzuge nach Möglichkeit phishingresistente Verfahren. Kläre mit der IT-Administration, welche unterstützte Option zu Diensten und Geräten passt.
Bestätige keine unerwartete Anmeldeaufforderung, sondern melde sie über den vereinbarten Weg. Sichere Wiederherstellungsdaten getrennt vom täglichen Login und nur für berechtigte Personen zugänglich. Ein verlorenes Telefon darf das Unternehmen nicht vom Gedächtnis einer einzigen Person abhängig machen.
Mache Änderungen vorhersehbar
Definiere beim Eintritt benötigte Systeme und verantwortliche Freigaben. Entferne bei Aufgabenwechseln unnötige Zugänge, statt nur Rechte hinzuzufügen. Nutze beim Austritt eine Checkliste für Sperrung, nötige Änderungen gemeinsamer Kennwörter und Übergabe geschäftlicher Unterlagen.
Lege Verantwortung und interne Frist fest. Ein schriftlicher Prozess ohne zuständige Person lässt dieselben Lücken wie gar kein Prozess.
Übe die Wiederherstellung sicher
Prüfe die dokumentierten Wiederherstellungsoptionen eines unkritischen Kontos. Kontrolliere aktuelle Wiederherstellungsadressen und Administrationskontakte. Schalte Schutzmassnahmen eines wichtigen Dienstes nicht bloss für einen Versuch ab.
Frage bei der nächsten Teamprüfung: Kennen wir die verantwortliche Person, können wir Zugriffe zeitnah entfernen und kann eine berechtigte Person das Konto wiederherstellen? Kläre offene Punkte vor weiteren Werkzeugen.
Quellen: CISA: Secure Our World — Passwords tip sheet; CISA: Require Multifactor Authentication.